Una llamada telefónica de un supuesto empleado de Andreani, un código de verificación y cuatro préstamos por más de $7 millones que nunca había solicitado. Así comenzó la pesadilla de un policía de 34 años que fue víctima de una estafa virtual mientras se encontraba trabajando en Formosa. Los delincuentes consiguieron acceder a sus cuentas y, en menos de dos horas, transfirieron el dinero a un mismo destinatario.
El episodio ocurrió el 20 de agosto de 2025 y derivó en una demanda judicial contra el Banco de Formosa y la empresa responsable de su billetera virtual. Más de un año después, la Justicia provincial responsabilizó al banco por no haber detectado las operaciones sospechosas y le ordenó anular los cuatro créditos y devolver las cuotas descontadas al damnificado.
La decisión fue adoptada el 5 de octubre pasado por la jueza María Lourdes Leliur, titular del Juzgado Civil y Comercial N° 6 de Formosa. En la sentencia, a la que accedió Infobae, la magistrada consideró que, aunque la víctima había proporcionado voluntariamente un código de seguridad, esa conducta no liberaba a la entidad financiera de su obligación de proteger el dinero de sus clientes.
La llamada y los préstamos millonarios
Según consta en el fallo, Fabio —nombre ficticio utilizado para preservar la identidad de la víctima— recibió una llamada el 20 de agosto de 2025, a las 12.28, desde un número con característica de Formosa. Del otro lado de la línea, un hombre con una tonada que describió como “no local” se presentó como empleado de Andreani y le aseguró que tenía un paquete para entregarle.
Para completar el supuesto trámite, le pidió que le proporcionara un código de verificación que recibiría por mensaje de texto. El policía accedió. El desconocido le aseguró entonces que el envío llegaría a su domicilio y que recibiría los datos de seguimiento por correo electrónico.
La conversación terminó allí, pero apenas 16 minutos después del inicio de la llamada ya se había acreditado el primero de los préstamos fraudulentos.
Fabio recién descubrió lo ocurrido dos días más tarde, cuando ingresó a su home banking para realizar un pago. Allí encontró cuatro préstamos que no había solicitado: uno de $6.000.000, otro de $1.000.000, un tercero de $141.570 y el último de $19.800. También advirtió movimientos de dinero hacia una billetera virtual y transferencias a una cuenta que desconocía.
Ante esa situación, presentó una denuncia policial, acudió a la Subsecretaría de Defensa del Consumidor y posteriormente inició una acción judicial para conseguir la anulación de los créditos y la devolución de las cuotas que el banco había comenzado a descontarle.
La reconstrucción de las operaciones permitió establecer cómo se había ejecutado la maniobra a través de ONDA, la billetera virtual vinculada al Banco de Formosa y administrada por Movilcash S.A.
De acuerdo con los registros incorporados al expediente, a las 12.44 del día de la estafa se acreditaron $5.938.980 provenientes del primer préstamo. Apenas un minuto después comenzó una sucesión de transferencias hacia una misma cuenta, cuyo titular aparece identificado en la causa.
Entre las 12.45 y las 12.56 se registraron 14 transferencias consecutivas, trece de ellas por $400.000 y una última por $330.000. A las 12.58 ingresaron otros $988.980, correspondientes al segundo préstamo, y los movimientos continuaron.
La secuencia se extendió hasta después de las 14, cuando se acreditaron otros dos préstamos, por $140.550 y $18.780, cuyos fondos también fueron transferidos.
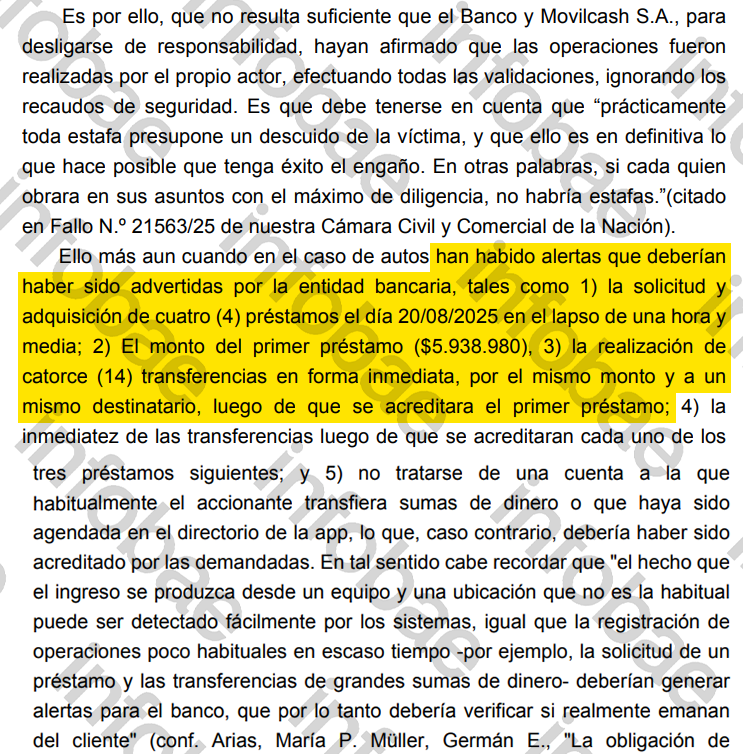
Para la Justicia, la velocidad de las operaciones, los montos involucrados y la reiteración de transferencias a una misma cuenta constituyeron señales de alarma que el banco debería haber detectado.
¿Por qué la Justicia responsabilizó al banco?
Durante el proceso, el Banco de Formosa rechazó su responsabilidad y sostuvo que el fraude había sido posible por la conducta “imprudente” del propio cliente, quien había entregado códigos de verificación a un desconocido.
La entidad aseguró que no existieron fallas técnicas ni incumplimientos de sus obligaciones de seguridad y argumentó que el resguardo de claves y datos personales era responsabilidad del usuario. Movilcash S.A. presentó una defensa similar y negó que hubiera existido una falla en su plataforma.
Sin embargo, la jueza consideró que esas explicaciones eran insuficientes para desligar a las empresas de responsabilidad.
En la sentencia, señaló que las empresas demandadas no habían aportado información suficiente sobre el comportamiento bancario habitual del cliente ni demostrado que los movimientos cuestionados fueran compatibles con sus operaciones anteriores.
La magistrada enumeró cinco circunstancias que debieron activar mecanismos de prevención: la contratación de cuatro préstamos en aproximadamente una hora y media, el elevado monto del primero, las 14 transferencias inmediatas a un mismo destinatario, la rapidez de los movimientos posteriores y la ausencia de antecedentes acreditados de transferencias habituales a esa cuenta.
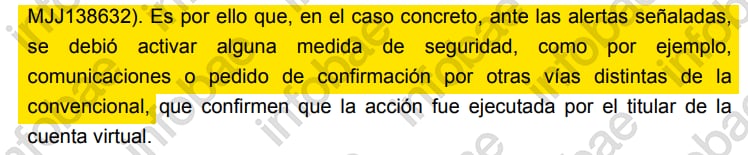
Frente a ese escenario, sostuvo que deberían haberse implementado medidas adicionales de seguridad, como comunicaciones o pedidos de confirmación por vías distintas de las utilizadas para realizar las operaciones.
“No resulta suficiente que el Banco y Movilcash S.A., para desligarse de responsabilidad, hayan afirmado que las operaciones fueron realizadas por el propio actor, efectuando todas las validaciones, ignorando los recaudos de seguridad”, señaló la jueza.
También incorporó una reflexión tomada de otro precedente judicial: “Prácticamente toda estafa presupone un descuido de la víctima, y que ello es en definitiva lo que hace posible que tenga éxito el engaño”.
El vishing y un fallo que puso el foco en la seguridad bancaria
El fallo encuadró la maniobra dentro de una modalidad de fraude conocida como vishing, una variante del phishing en la que los delincuentes utilizan llamadas telefónicas para hacerse pasar por empresas u organismos confiables y obtener información sensible.
Al analizar las obligaciones de las entidades financieras, la magistrada recordó que el Banco Central establece mecanismos de control para prevenir operaciones sospechosas y consideró que el Banco de Formosa había incumplido su deber de seguridad, previsto en la Ley de Defensa del Consumidor.
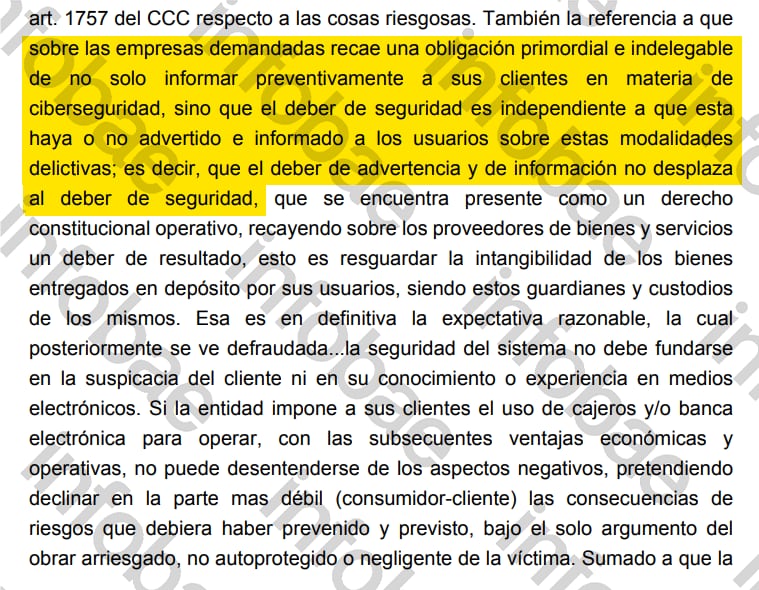
En ese sentido, citó jurisprudencia según la cual “la seguridad del sistema no debe fundarse en la suspicacia del cliente ni en su conocimiento o experiencia en medios electrónicos”. El mismo precedente advierte que las entidades no pueden trasladar a los usuarios las consecuencias de riesgos que deberían haber prevenido.
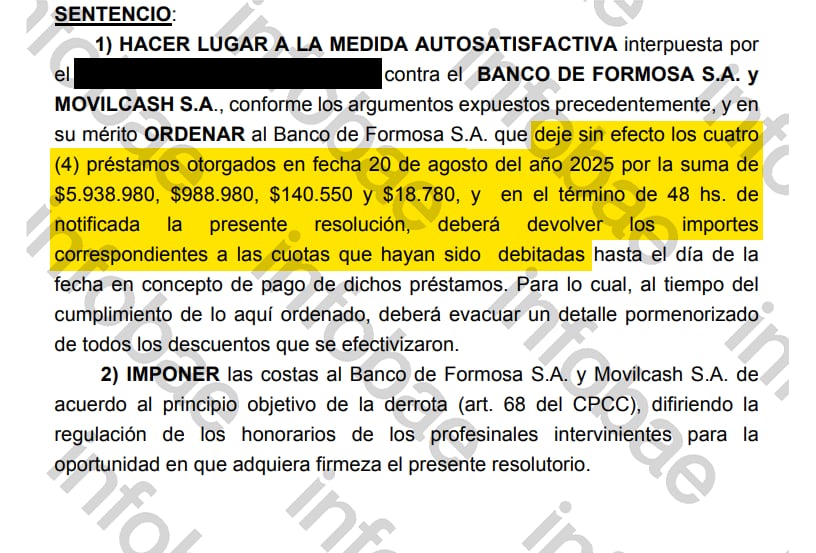
Por ese motivo, hizo lugar a la medida presentada por el policía y ordenó dejar sin efecto los cuatro préstamos otorgados el 20 de agosto de 2025.
También dispuso que, dentro de las 48 horas posteriores a la notificación de la sentencia, el banco devolviera todas las sumas descontadas al cliente en concepto de cuotas de esos créditos y presentara un detalle pormenorizado de los débitos realizados.
En un contexto en el que préstamos y transferencias pueden concretarse en cuestión de minutos desde un celular, el fallo refuerza un criterio: la ciberseguridad no puede depender únicamente de la precaución de los usuarios, sino también de los mecanismos de prevención y control que deben implementar los bancos.